


La digitalización elevó la exposición de empresas de todos los tamaños, incluidas pymes que antes no se veían como objetivo prioritario. Palo Alto Networks sostiene que la protección de datos y operaciones ya es una condición para competir, crecer y sostener reputación.
“Vivimos un punto de inflexión en la industria”, afirmó Marcos Pupo, presidente de Palo Alto Networks para Latinoamérica, al describir el momento que atraviesa el mercado mexicano en materia de ciberseguridad. La adopción de nube, el uso creciente de inteligencia artificial y la digitalización de procesos están elevando la demanda de protección en empresas que ya no pueden separar innovación, continuidad operativa y confianza.
El ejecutivo explicó que en México “hay una diversidad en términos de industria y de compañías” y que, mientras sectores como banca, telecomunicaciones, salud, energía y gobierno muestran mayor preocupación por la resiliencia operativa, otras organizaciones apenas comienzan a dimensionar el riesgo de operar con más datos, más aplicaciones y más infraestructura conectada.
“En México todavía hay un proceso evolutivo en términos de adopción de nube”, apuntó. Sin embargo, esa transición ya está cambiando las prioridades de inversión. “En la medida que van advancing en esta digitalización y transformación, utilizando IA y cloud, empezamos a ver una demanda más fuerte de apoyo”, detalló.
La seguridad entra a la agenda del negocio
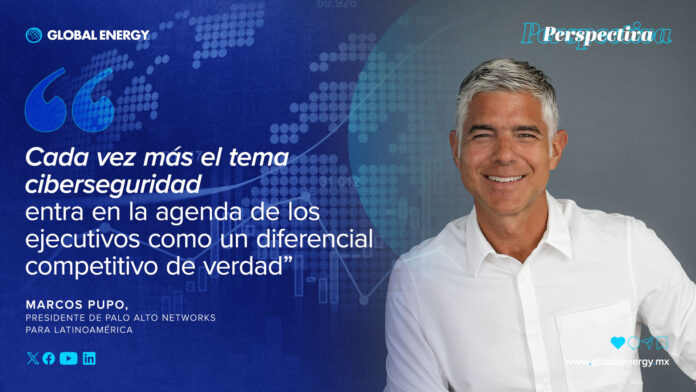
Para Marcos Pupo, la ciberseguridad dejó de ser una conversación confinada al área técnica y pasó a instalarse “en la agenda de los ejecutivos como un diferencial competitivo de verdad”, debido a que una brecha ya no compromete únicamente sistemas, sino también confianza, operación y reputación.
“Hay un impacto financiero brutal y de reputación”, advirtió en una lógica que busca proteger información, infraestructura y continuidad. “Creemos que la ciberseguridad es la mejor manera de permitir y habilitar la transformación digital”, afirmó. “Por eso creemos que eso es una palanca para el negocio”.
El cambio también se explica por la evolución del lado de los atacantes. Pupo señaló que antes una campaña maliciosa exigía más inversión, más tiempo y una selección más precisa del objetivo. “Un atacante tenía que hacer un business case desde su perspectiva”, explicó. Hoy, con automatización e inteligencia artificial, esa ecuación se alteró.
“Hoy en día hacer el ataque va siendo cada vez menos costoso”, dijo. La consecuencia es que más empresas pueden quedar expuestas, incluso aquellas que no se perciben como objetivos prioritarios. “La barrera de entrada ha disminuido de una manera brutal”, afirmó. “¿Qué significa eso en la práctica? Significa que ninguna compañía está protegida por el modelo actual”.
Este nuevo escenario también obliga a revisar la arquitectura de defensa. Muchas empresas acumularon herramientas de seguridad de distintos proveedores hasta crear entornos fragmentados, difíciles de operar y con menor visibilidad. “En promedio los clientes tienen 83 herramientas de 29 vendors diferentes. Eso es imposible de manejar en este mundo”, afirmó Pupo.
Por eso, “creemos que los clientes tienen que pasar de esta cantidad para 10, cinco, tres, el número que sea”, explicó respecto a un número que importa menos que el cambio de lógica. “Importa más esta evolución de salir de una complejidad de tantas herramientas para un modelo más sencillo”, describió el líder de Palo Alto Networks sobre su propia respuesta a este problema, a través de una plataforma de punta a punta, que cubra seguridad de red, nube, centros de operación de seguridad, identidad y protección para adopción de inteligencia artificial. “No hay un requerimiento de ciberseguridad que Palo Alto no pueda responder”, aseguró.
El ejecutivo aclaró que la expectativa no es que las compañías sustituyan todo lo que tienen por un único proveedor. “Sabemos que el mundo es un mundo diverso donde hay varias herramientas que tienen que integrar e interactuar entre sí”, dijo. El objetivo, añadió, es reducir fragmentación y convertir la seguridad en una arquitectura más simple, automatizada y capaz de responder con mayor velocidad.
IA, automatización y riesgo cuántico marcan la nueva defensa digital
La adopción segura de inteligencia artificial es uno de los pilares de la estrategia de Palo Alto Networks para México y América Latina. Marcos Pupo señaló que se habla mucho de cómo la IA cambia los ataques, pero menos de cómo proteger su uso dentro de las empresas, ya que el riesgo puede aparecer en gestos cotidianos como “un empleado que tiene sus suscripciones de ChatGPT, de Gemini y eventualmente puede estar subiendo datos sensibles en su celular”, o cuando una empresa incorpora modelos propios, desarrolla aplicaciones o empieza a desplegar agentes de IA sin controles suficientes.
“Palo Alto tiene también todo un conjunto de soluciones para proteger la adopción de IA dentro de las compañías”, indicó. En ese punto, el desafío no es frenar la innovación, sino gobernarla a través de la protección de datos, gestión de accesos y evitar que nuevas herramientas abran grietas invisibles.
Otro eje es la transformación del centro de operaciones de seguridad. “Ayudar a la implementación de lo que llamamos el SOC autónomo es una pieza clave de la estrategia de las compañías”, dijo. La velocidad de los incidentes exige respuestas más rápidas, menor dependencia de procesos manuales y mayor capacidad de remediación automatizada.
La identidad también gana peso con el avance de agentes digitales, accesos de terceros y operaciones distribuidas. “Empiezan a surgir muchas demandas de gestionar el privilegio de acceso e identidad de los agentes en la medida que las compañías empiezan a implementar agentes de IA”, explicó.
Hacia adelante, Palo Alto Networks también observa el riesgo cuántico como una conversación que debe comenzar desde ahora. Aunque 2029 aparece como una fecha relevante por los cambios previstos en la gestión de certificados digitales, Pupo aclaró que no debe asumirse como un problema lejano. “2029 no es una fecha fija acá porque puede pasar antes, puede pasar después, pero el riesgo es hoy”, advirtió alrededor de una industria que ya avanza hacia ciclos más cortos para certificados TLS, con una reducción progresiva que contempla 200 días en 2026, 100 días en 2027 y 47 días en 2029. Ese cambio obligará a las organizaciones a automatizar inventarios, renovaciones y procesos de validación para evitar fallas operativas.
“Las compañías tienen que empezar a incorporar modelos mucho más automatizados de identificar dónde están sus certificados y cómo los actualiza”, dijo el directivo. En su lectura, la preparación cuántica empieza cuando las empresas son capaces de ordenar su infraestructura criptográfica actual.
El reto también alcanza a las pequeñas y medianas empresas, muchas de ellas con menos presupuesto, menos talento especializado y menor capacidad para operar herramientas complejas. “Sabemos que sufren de los mismos desafíos y tienen las mismas necesidades”, afirmó el presidente para Latam de Palo Alto Networks.
Para ese segmento, la apuesta pasa por automatización, servicios en la nube y socios de negocio. “A veces para este cliente pequeño o pyme no va a tener la expertise, entonces va a preferir contratar un servicio, como una suscripción”, dijo sobre un modelo que permite que empresas de menor tamaño accedan a capacidades que antes podían parecer lejanas. “Hoy tenemos una plataforma que es consumida por cloud y donde las compañías pueden empezar a crecer”, cerró Pupo, apostando por estos jugadores que también buscan innovar y estar protegidos ante las amenazas de hoy y del mañana.